
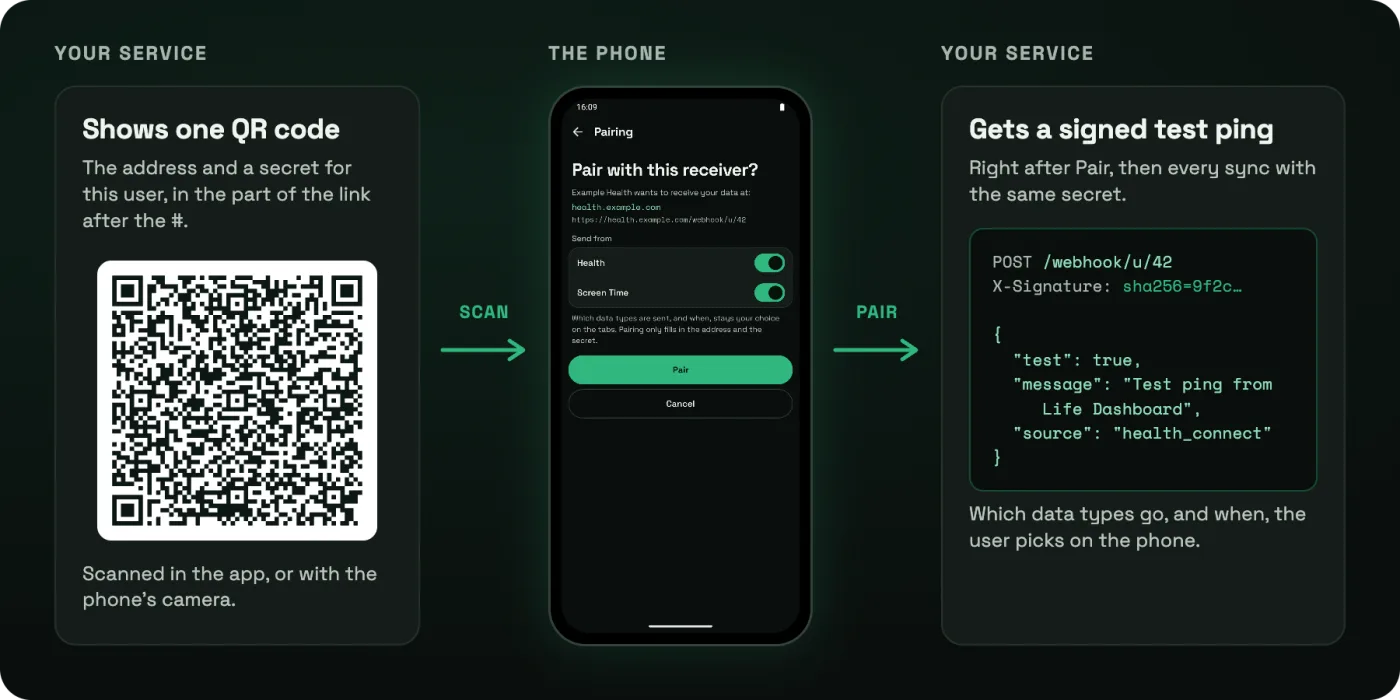
Wat een code kan
- Eén adres en het geheim ervan invullen. In de onderdelen die je toestaat: Gezondheid, Schermtijd of allebei. De gebruiker kan op de koppelpagina nog een onderdeel uitzetten.
- Nooit datatypes of een schema kiezen. Welke data wordt verstuurd, en hoe vaak, blijft de keuze van de gebruiker op de telefoon. Een code kan niet ongemerkt iemands hartslag ergens heen laten sturen.
- Nooit aan andere ontvangers komen. Elk ander adres houdt zijn eigen geheim en headers, en een adres dat door koppelen is toegevoegd begint zonder eigen headers.
- Niets bewaren vóór Koppelen. De koppelpagina toont je naam en de host waar de data naartoe gaat, afgeleid uit het adres zelf.
De link
Een code is een https-link met alles achter de #:
https://owen282000.github.io/life-dashboard-companion-app/pair#v=1&url=<address>&secret=<secret>&name=<name>| Veld | Waarde |
|---|---|
v | 1, de versie van het formaat. Verplicht. |
url | Je webhook-adres, hooguit 2048 tekens, geen spaties, geen komma. Verplicht. |
secret | Het HMAC-ondertekeningsgeheim voor deze gebruiker, hooguit 512 tekens, geen spaties. Verplicht. |
name | Hoe de koppelpagina je dienst noemt, hooguit 64 tekens. Optioneel. |
sources | health_connect, screen_time of allebei, gescheiden door een komma. Laat het weg om beide te accepteren. |
Codeer elke waarde volledig met procentcodering, een spatie als %20. quote(value, safe="") in Python en encodeURIComponent in JavaScript doen dat; formuliercodering, die een spatie als + schrijft, doet dat niet. Het geheim staat met opzet in het fragment: een browser stuurt het deel na de # nooit naar een server. Scant iemand de code zonder dat de app is geïnstalleerd, dan laadt de landingspagina wel, maar blijft het geheim op de telefoon.
Een code maken in Python
import secrets
from urllib.parse import quote, urlencode

import segno

PAIR_PAGE = "https://owen282000.github.io/life-dashboard-companion-app/pair"


def pairing_link(webhook_url, secret, name=None, sources=None):
    fields = {"v": "1", "url": webhook_url, "secret": secret}
    if name:
        fields["name"] = name
    if sources:
        fields["sources"] = ",".join(sources)
    return PAIR_PAGE + "#" + urlencode(fields, quote_via=quote, safe="")


secret = secrets.token_urlsafe(32)  # store this with the user
link = pairing_link("https://health.example.com/webhook/u/42", secret, name="Example Health")
segno.make(link, error="m").save("pairing.svg", scale=6, border=4)
Een code maken in Node.js
import crypto from "node:crypto";
import QRCode from "qrcode";

const PAIR_PAGE = "https://owen282000.github.io/life-dashboard-companion-app/pair";

function pairingLink(webhookUrl, secret, { name, sources } = {}) {
  const fields = [["v", "1"], ["url", webhookUrl], ["secret", secret]];
  if (name) fields.push(["name", name]);
  if (sources) fields.push(["sources", sources.join(",")]);
  return PAIR_PAGE + "#" + fields.map(([k, v]) => `${k}=${encodeURIComponent(v)}`).join("&");
}

const secret = crypto.randomBytes(32).toString("base64url"); // store this with the user
const link = pairingLink("https://health.example.com/webhook/u/42", secret, { name: "Example Health" });
const dataUrl = await QRCode.toDataURL(link, { errorCorrectionLevel: "M", margin: 4 });
Beide geven precies de bekende, kloppende testvector die de tests van de app zelf controleren en die in de koppelreferentie staat. Gebruik hem als unittest voor je generator.
Wat de gebruiker ziet
Ze scannen je code in de app, onder Koppelcode scannen, of met de camera van de telefoon, die op Android de app direct opent. Een pagina zegt "Example Health wil je gegevens ontvangen op health.example.com", met een schakelaar per onderdeel en de andere adressen die hun eigen geheim houden. Er wordt niets bewaard totdat ze op Koppelen tikken.
De testping na Koppelen
Direct na Koppelen post de app één testping naar je adres, ondertekend met het geheim uit de code:
POST /webhook/u/42
Content-Type: application/json; charset=utf-8
X-Signature: sha256=<hex of HMAC-SHA256(secret, raw body)>

{
  "test": true,
  "message": "Test ping from Life Dashboard",
  "timestamp": "2026-10-04T12:00:00Z",
  "app_version": "1.29.0",
  "source": "health_connect"
}
Controleer de handtekening over de ruwe body voordat je die parset en antwoord met een willekeurige 2xx. De gebruiker ziet dan "Verbonden." op de pagina na Koppelen, of tijdens het instellen van de app een korte melding met "testping afgeleverd". Antwoord met 401 op een foute handtekening, net als bij elk verzoek daarna. Een ping bevat geen data: het is dus een goed moment om de gebruiker als verbonden te markeren, niet iets om op te slaan. Elke sync daarna gebruikt hetzelfde geheim en dezelfde payload, beschreven in de webhookgids.
iPhone
Life Dashboard voor iPhone leest dezelfde codes. De app stuurt alleen Apple Health, dus een code moet health_connect accepteren of sources weglaten. Onversleuteld http:// werkt daar alleen naar een adres in je thuisnetwerk, dus gebruik https. De camera van de iPhone opent eerst de landingspagina, die de code met de knop Open in the app aan de app doorgeeft.
Houd het veilig
- Eén geheim per gebruiker, uit een cryptografische randomgenerator, minstens 32 bytes.
- Toon de code alleen aan die gebruiker, nadat die is ingelogd. Iedereen die hem ziet, kan namens die gebruiker data ondertekenen.
- Log de link nooit. Het geheim staat erin.
- Laat gebruikers hun geheim vervangen. Een nieuw geheim betekent een nieuwe code; die scannen vervangt het oude geheim op de telefoon.
Life Dashboard
Maak een code voor één testgebruiker en scan hem met de app. In de koppelreferentie staan elke regel, de testvector en de verschillen op de iPhone.

€ 4,99 eenmalig in Google Play: de makkelijke weg, met automatische updates, en je steunt er de ontwikkeling mee.
Of gratis, dezelfde app met dezelfde ondertekeningssleutel: APK op GitHub · Obtainium · F‑Droid

Koppelreferentie Payload-referentie
De open-source apps die deze gids gebruikt, voor Android en iPhone. Geen account en geen cloud. Meer over Android en iPhone.
Veelgestelde vragen
Hebben mijn gebruikers een account bij Life Dashboard nodig?
Nee. Er is geen server en geen account van Life Dashboard. De telefoon post rechtstreeks naar het adres in je code.
Kan een code bepalen welke gezondheidsdata mijn dienst krijgt?
Nee. Een code vult alleen het adres en het geheim in. De gebruiker kiest de datatypes en het schema op de telefoon, en zo blijft de toestemming bij de gebruiker.
Kan ik de payload in mijn eigen formaat krijgen?
Nee. Elke ontvanger krijgt dezelfde ondertekende JSON, beschreven door een JSON Schema, en je dienst zet die om naar zijn eigen model. Dankzij één gedocumenteerd formaat werkt elke ontvanger zonder plug-in.
Wat als de gebruiker scant zonder dat de app is geïnstalleerd?
De link opent een pagina die zegt waar je de app haalt, voor Android of iPhone. Het geheim in de link bereikt de server van die pagina nooit.