
Was du brauchst
- Life Dashboard für Android auf Android 9 oder neuer mit Health Connect. Es gibt sie bei Google Play für 4,99 € einmalig (4,99 US$), ohne Abo: der bequeme Weg, mit automatischen Updates, und mit dem Kauf unterstützt du die Entwicklung. Die kostenlosen Wege installieren dieselbe App mit demselben Signaturschlüssel: die signierte APK von GitHub, Obtainium, das diese APK aktuell hält, und F‑Droid, das sie aus dem Quellcode baut.
- Oder die iPhone-App auf iOS 17 oder neuer. Es gibt sie im App Store für 6,99 € einmalig (5,99 US$), ohne Abo. Der Bau aus dem Quellcode mit Xcode kostet nichts zusätzlich, wenn du schon Mitglied im Apple Developer Program bist.
- n8n, in der n8n Cloud oder selbst gehostet, vom Telefon aus erreichbar. Nimm HTTPS. Für einfaches HTTP im eigenen Netz schaltest du in der Android-App unter Mehr > Erweitert die Option Einfache HTTP-Webhooks erlauben ein; die iPhone-App erlaubt einfaches HTTP nur zu einer IP-Adresse, zu einem
.local-Namen oder zu einem Namen ohne Punkt. - Platz für große Anfragen. Erlaube mindestens 10 MB pro Anfrage. n8n nimmt standardmäßig bis zu 16 MB an, aber ein Reverse Proxy davor muss das ebenfalls erlauben: nginx erlaubt standardmäßig 1 MB.
- Das Modul
cryptoim Code-Node. Die n8n Cloud stellt es bereit. In selbst gehostetem n8n setzt duNODE_FUNCTION_ALLOW_BUILTIN=crypto, und zwar am Task Runner, falls du einen betreibst.
Der Workflow im Überblick
Webhook (POST, Raw Body)
  -> Code: check signature
  -> If: valid is true
       true  -> Respond to Webhook (204)
                  -> Code: records    -> Postgres: upsert
                  -> Code: deletions  -> Postgres: delete
       false -> Respond to Webhook (401)
Die Antwort geht vor der Arbeit an der Datenbank raus, denn die App wartet höchstens 10 Sekunden auf eine Antwort.
Den Webhook-Node einrichten
- Füge einen Node Webhook hinzu. Stell HTTP Method auf
POSTund wähle einen Path, etwalife-dashboard. - Stell Respond auf Using 'Respond to Webhook' Node. Mit Immediately antwortet n8n mit 200, bevor die Signaturprüfung läuft. Ein Payload mit falscher Signatur würde dann trotzdem als zugestellt gelten.
- Füge unter Options die Option Raw Body hinzu und schalte sie ein. Der Node gibt die Bytes dann so, wie sie angekommen sind, in der Binäreigenschaft
dataaus, neben dem geparsten JSON inbodyund den Headern inheaders. - Veröffentliche den Workflow und kopiere die Production-URL. Die Test-URL hört nur zu, solange der Editor auf ein Test-Event wartet, und die Production-URL funktioniert nur, solange der Workflow veröffentlicht ist. Eine Synchronisierung zu einem anderen Zeitpunkt bekommt eine 404, und die App behält diesen Payload und die folgenden, bis die URL wieder antwortet.
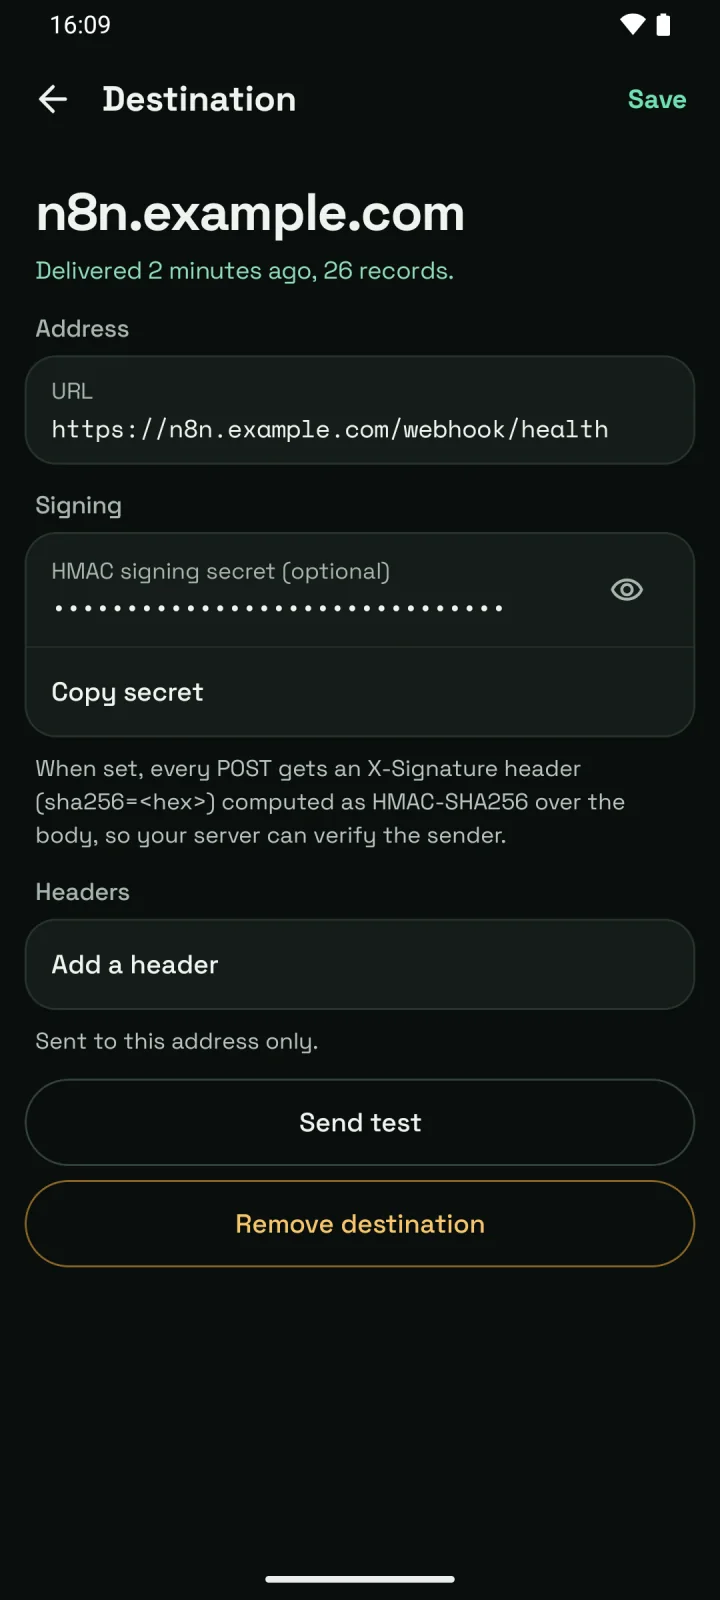
Tippe in der App auf dem Tab Gesundheit auf Ziel hinzufügen (solange noch nichts eingerichtet ist: Eigenen Server verwenden), füg die Production-URL unter Webhook-URL ein und tippe auf Webhook hinzufügen. Auf der Seite, die sich öffnet, tippst du unter HMAC-Signaturschlüssel (optional) auf Erzeugen, kopierst den Schlüssel mit Geheimnis kopieren für den nächsten Schritt und tippst auf Sichern.
Die Signatur in einem Code-Node prüfen
Jede Anfrage trägt X-Signature: sha256=<hex>, den HMAC-SHA256 über den rohen Body mit deinem Schlüssel. Füge einen Node Code in JavaScript hinzu, im Modus Run Once for All Items:
const crypto = require('crypto');

// The secret as the app shows it. Use it as text: don't hex-decode it.
const SECRET = 'paste-the-secret-from-the-app';

const item = $input.first();
const raw = await this.helpers.getBinaryDataBuffer(0, 'data');
const expected = Buffer.from(
  'sha256=' + crypto.createHmac('sha256', SECRET).update(raw).digest('hex')
);
const presented = Buffer.from(item.json.headers['x-signature'] || '');
const valid = presented.length === expected.length &&
  crypto.timingSafeEqual(presented, expected);

return [{ json: { valid, payload: valid ? JSON.parse(raw.toString('utf8')) : null } }];- Der HMAC läuft über
raw, die Bytes, die die App signiert hat. Rechnest du ihn über das erneut serialisiertebody, kommt eine andere Zeichenkette heraus, und die Prüfung schlägt fehl. - n8n gibt Header-Namen in Kleinbuchstaben aus, der Header heißt also
x-signature. timingSafeEqualvergleicht in konstanter Zeit und wirft bei Eingaben unterschiedlicher Länge einen Fehler, deshalb kommt die Längenprüfung zuerst.- Wer den Workflow öffnen kann, kann den Schlüssel im Code lesen. Wenn das eine Rolle spielt: Die Payload-Referenz zeigt dieselbe Prüfung mit einem Node Crypto, bei dem der Schlüssel in einem n8n-Credential liegt.
Füge danach einen Node If mit einer Bedingung hinzu: Der boolesche Wert {{ $json.valid }} ist wahr.
Antworten, bevor der langsame Teil kommt
Lass jeden Zweig des If-Nodes in einem eigenen Node Respond to Webhook enden, mit Respond With auf No Data. Stell unter Options den Response Code im wahren Zweig auf 204 und im falschen auf 401.
- 204. Für die App gilt jede 2xx-Antwort als zugestellt. Die Nodes hinter dem Node Respond to Webhook laufen trotzdem, mit demselben Item.
- 401. Die App wiederholt die Anfrage nicht. Sie behält den Payload und die folgenden in ihrer Warteschlange und stellt sie zu, sobald die Schlüssel übereinstimmen.
- 500. Scheitert der Workflow, bevor ein Node Respond to Webhook läuft, antwortet n8n mit 500. Die App versucht es insgesamt 3 Mal und behält den Payload dann für die nächste Synchronisierung.
Aus dem Payload Zeilen machen
Nach der 204 macht ein zweiter Code-Node aus dem Payload ein Item pro Datensatz:
const p = $input.first().json.payload;
if (!p || p.test) return [];

const rows = [];
for (const [type, value] of Object.entries(p)) {
  if (type === 'deleted_records' || !Array.isArray(value)) continue;
  for (const r of value) {
    if (!r || !r.uuid) continue; // daily totals and buckets carry no uuid
    rows.push({ json: {
      type,
      uuid: r.uuid,
      source: r.source ?? null,
      time: r.time ?? r.start_time ?? r.session_end_time ?? null,
      data: r,
    } });
  }
}
return rows;
Test senden aus der App ergibt keine Zeilen, hinter diesem Node läuft dann also nichts. Reihen, die du unter Datenauflösung auf 1, 5 oder 15 Minuten oder stündlich stellst, kommen als Buckets ohne uuid an und werden hier übersprungen: Lass die Datenauflösung für diesen Workflow auf jedem Datensatz, oder speichere Buckets in einer eigenen Tabelle mit der Reihe und bucket_start als Schlüssel.
In Postgres speichern, ohne Duplikate dank uuid
Derselbe Datensatz kann mehr als einmal ankommen: nach einer Wiederholung, wenn seine Quelle ihn ändert, und bei jedem Backfill, also beim Nachtragen des Verlaufs. Nimm type und uuid als Schlüssel der Tabelle, beide als text:
CREATE TABLE health_records (
  type   text NOT NULL,
  uuid   text NOT NULL,
  source text,
  time   timestamptz,
  data   jsonb NOT NULL,
  PRIMARY KEY (type, uuid)
);
Füge einen Node Postgres mit der Operation Execute Query hinzu:
INSERT INTO health_records (type, uuid, source, time, data)
VALUES ($1, $2, $3, $4::timestamptz, $5::jsonb)
ON CONFLICT (type, uuid) DO UPDATE
SET source = EXCLUDED.source, time = EXCLUDED.time, data = EXCLUDED.data;
Füge unter Options die Query Parameters mit diesem Ausdruck hinzu:
{{ [ $json.type, $json.uuid, $json.source, $json.time, JSON.stringify($json.data) ] }}- Übergib Werte als Query Parameters, nie als
{{ }}im SQL. n8n setzt einen Ausdruck im SQL als reinen Text ein, ein Anführungszeichen in einem Wert macht die Abfrage also kaputt. - Der Schlüssel ist
typeplusuuid, nichtuuidallein. Messwerte von Herzfrequenz und Hauttemperatur haben eineuuidder Form<record id>#<epoch ms>, und ein iPhone sendet einen Messwert der Aktivitätsenergie sowohl unteractive_caloriesals auch untertotal_calories. - Von Android kommt ein geänderter Datensatz mit derselben
uuidund neuen Werten an, und der Upsert ersetzt die alte Zeile. Apple Health ändert nicht an Ort und Stelle: Eine Änderung kommt als Löschung und als neuer Datensatz an.
deleted_records anwenden
Ein Datensatz, der in Health Connect oder Apple Health gelöscht wurde, wird in deleted_records eines späteren Payloads genannt, mit type und uuid. Ein dritter Code-Node, ebenfalls nach der 204:
const p = $input.first().json.payload;
return (p?.deleted_records ?? []).map(d => ({ json: { type: d.type, uuid: d.uuid } }));
Danach ein Postgres-Node mit Execute Query und den Query Parameters {{ [ $json.type, $json.uuid ] }}:
DELETE FROM health_records
WHERE type = $1 AND (uuid = $2 OR starts_with(uuid, $2 || '#'));
Die zweite Hälfte löscht die Messwerte eines Datensatzes für Herzfrequenz oder Hauttemperatur von Android. Von einem iPhone nennt eine Schlaf-Löschung eine Phase der Nacht, nicht die Nacht, diese Abfrage lässt die Nacht also stehen. Für einen Typ, der in deletions_unavailable steht, kann bei dieser Synchronisierung nicht garantiert werden, dass alle Löschungen gemeldet sind: Starte einen Backfill aus der App, um ihn abzugleichen.
Liegen die Datensätze erst in Postgres, kann ein Modell sie über eine Rolle, die nur liest, und einen MCP-Server lesen: Health Connect und Apple Health über MCP beschreibt diesen Weg. Willst du den Speicher nicht selbst bauen, entfernt der Empfänger des Life-Dashboard-Stacks Duplikate und Löschungen auf dieselbe Weise, mit Dashboards, einer API nur zum Lesen und einem MCP-Server obendrauf.
Stattdessen Google Sheets oder Telegram
Eine Zeile pro Tag in Google Sheets. Ein Code-Node nach der 204 nimmt die Tagessummen, die einen Spaziergang einmal zählen, auch wenn Telefon und Uhr ihn beide aufgezeichnet haben:
const p = $input.first().json.payload;
return (p?.daily_totals ?? []).map(d => ({ json: d }));
Danach ein Node Google Sheets mit Append or Update Row, einem Blatt mit den Spalten date, steps, distance_meters, active_calories und total_calories und date als Spalte für den Abgleich. Die Zeile von heute ist eine laufende Summe und aktualisiert sich mit jeder Synchronisierung. Ein Feld fehlt an einem Tag ohne Daten für diesen Typ.
Eine Telegram-Nachricht pro neuem Gewicht. Hinter dem Node für die Datensätze behält ein Node Filter die Items, bei denen {{ $json.type }} gleich weight ist. Ein Node Remove Duplicates mit Remove Items Processed in Previous Executions, Keep Items Where auf Value Is New und {{ $json.uuid }} als Wert für den Abgleich verhindert eine zweite Nachricht, wenn dieselbe Wägung bei einem Backfill noch einmal kommt. Danach ein Node Telegram mit Send Message und dem Text Weight: {{ $json.data.kilograms }} kg.
Samsung Health, Garmin und Apple Health in einem Workflow
- Das Feld
sourcejedes Datensatzes ist der Paketname der App, die ihn geschrieben hat, etwacom.sec.android.app.shealthfür Samsung Health,com.garmin.android.apps.connectmobilefür Garmin Connect odercom.fitbit.FitbitMobilefür Google Health. Filtere darauf, um eine Marke gesondert zu behandeln. - Das
sourceauf oberster Ebene isthealth_connectvon Android undhealthkit_iosvon einem iPhone. Auf einem iPhone ist dassourceeines Datensatzes der Name, den Apple Health der App oder dem Gerät gibt. - Die Herzfrequenzvariabilität ist RMSSD von Android und SDNN von einem iPhone, unter demselben Schlüssel. Senden beide Telefone an diesen Workflow, speicherst du das
sourceder obersten Ebene mit jedem Datensatz, damit die beiden getrennt bleiben. - Welche Typen jede App schreibt und welche sie für sich behält, steht in Health-Connect-Datentypen, App für App.
Grenzen
- n8n kann das Telefon nicht nach einem Zeitraum fragen. Starte einen Backfill auf dem Telefon, von 30 Tagen bis Alles, über Verlauf senden unter Was senden auf dem Tab Gesundheit.
- Weil die 204 zuerst rausgeht, können zwei Payloads gleichzeitig gespeichert werden. Payloads tragen außerdem eine
sequence, die nur steigt: Health-Connect-Daten exportieren erklärt, wie du sie nutzt, wenn die Reihenfolge zählt, etwa beidaily_totals. - Die Bildschirmzeit kommt als eigener Payload mit
"source": "screen_time"von den URLs auf dem Tab Bildschirmzeit. Sie hat keineuuids pro Datensatz, der Node für die Datensätze oben überspringt sie also.
Life Dashboard
Installiere die App, trag die Production-URL deines veröffentlichten Workflows ein und tippe auf Test senden. Die Payload-Referenz zeigt dieselbe Prüfung mit einem Crypto-Node.

4,99 € einmalig bei Google Play, mit automatischen Updates.
Oder kostenlos, dieselbe App mit demselben Signaturschlüssel: APK auf GitHub · Obtainium · F‑Droid

Android-App holen n8n in der Payload-Referenz
Die Open-Source-Apps, die diese Anleitung verwendet, für Android und iPhone. Kein Konto, keine Cloud. Mehr zu Android und iPhone.
Häufige Fragen
Funktioniert das in der n8n Cloud?
Ja. Die Production-URL eines veröffentlichten Workflows ist öffentliches HTTPS, und die n8n Cloud stellt dem Code-Node das Modul crypto bereit. Selbst gehostetes n8n braucht für denselben Code NODE_FUNCTION_ALLOW_BUILTIN=crypto.
Warum schlägt die Signaturprüfung bei jeder Anfrage fehl?
Meist liegt es an einem von drei Dingen: Raw Body ist aus, es gibt also kein binäres data zum Hashen; der HMAC läuft über das geparste body statt über die rohen Bytes; oder der Schlüssel in n8n weicht von dem in der App ab. Kopiere den Schlüssel noch einmal und verwende ihn als reinen Text.
Kann ich die Signatur weglassen?
Ja. Ohne Schlüssel sendet die App kein X-Signature. Schütz die URL dann auf andere Weise, etwa mit Header Auth im Webhook-Node und demselben Header unter Header auf der Seite der Adresse in der App.
Erreichen Daten aus Samsung Health n8n?
Ja, sobald Samsung Health sie mit Health Connect teilt: Schritte, Trainings, Schlaf mit Phasen, Herzfrequenz, Blutdruck, Gewicht und mehr. Herzfrequenzvariabilität und Ruheherzfrequenz teilt Samsung Health nicht mit Health Connect, sie kommen also nicht an.
Kann ich einen Payload sehen, bevor ich den Workflow baue?
Ja. Payload-Vorschau unter Was senden auf dem Tab Gesundheit der App zeigt, was die nächste Synchronisierung senden würde. In n8n zeigt die Test-URL mit Listen for Test Event eine echte Anfrage im Editor.