
Qué necesitas
- Life Dashboard para Android con Android 9 o posterior y Health Connect. Está en Google Play por 4,99 € (4,99 USD), pago único, sin suscripción: la forma más cómoda, con actualizaciones automáticas, y al comprarla apoyas el desarrollo. Las vías gratuitas instalan la misma app con la misma clave de firma: el APK firmado de GitHub, Obtainium, que mantiene ese APK actualizado, y F‑Droid, que la compila a partir del código fuente.
- O la app para iPhone con iOS 17 o posterior. Está en App Store por 6,99 € (5,99 USD), pago único, sin suscripción. Compilarla a partir del código fuente con Xcode no cuesta nada más si ya tienes una suscripción al Apple Developer Program.
- n8n, en n8n Cloud o autoalojado, accesible desde el teléfono. Usa HTTPS. Para HTTP sin cifrar en tu propia red hay que activar Permitir webhooks con HTTP sin cifrar en Más > Avanzado en la app para Android; la app para iPhone solo permite HTTP sin cifrar hacia una dirección IP, un nombre
.localo un nombre sin punto. - Margen para peticiones grandes. Permite al menos 10 MB por petición. n8n acepta hasta 16 MB de forma predeterminada, pero un proxy inverso delante de él también tiene que permitirlo: nginx permite 1 MB de forma predeterminada.
- El módulo
cryptoen el nodo Code. n8n Cloud lo incluye. En n8n autoalojado, defineNODE_FUNCTION_ALLOW_BUILTIN=crypto, en el task runner si usas uno.
El workflow de un vistazo
Webhook (POST, Raw Body)
  -> Code: check signature
  -> If: valid is true
       true  -> Respond to Webhook (204)
                  -> Code: records    -> Postgres: upsert
                  -> Code: deletions  -> Postgres: delete
       false -> Respond to Webhook (401)
La respuesta sale antes del trabajo con la base de datos, porque la app espera una respuesta 10 segundos como máximo.
Configura el nodo Webhook
- Agrega un nodo Webhook. Pon HTTP Method en
POSTy elige un Path, por ejemplolife-dashboard. - Pon Respond en Using 'Respond to Webhook' Node. Con Immediately, n8n responde 200 antes de que se compruebe la firma, así que un payload con una firma incorrecta cuenta igualmente como entregado.
- En Options, agrega Raw Body y actívalo. El nodo entrega entonces los bytes tal como llegaron en la propiedad binaria
data, junto al JSON ya interpretado enbodyy los encabezados enheaders. - Publica el workflow y copia la URL de producción. La URL de prueba solo escucha mientras el editor espera un evento de prueba, y la URL de producción solo funciona mientras el workflow está publicado. Una sincronización enviada en otro momento recibe un 404, y la app guarda ese payload y los siguientes hasta que la URL vuelve a responder.
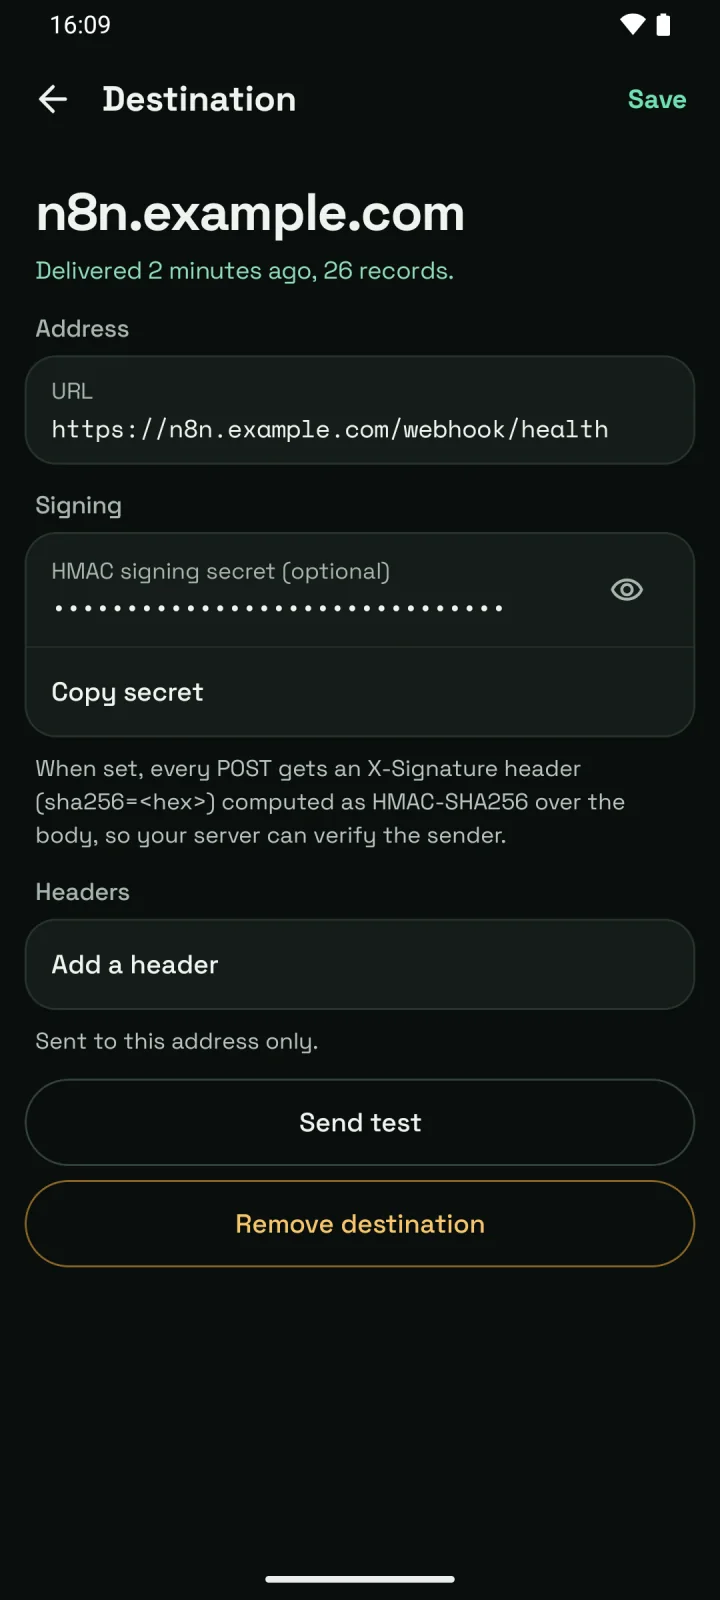
En la app, toca Agregar destino (si aún no hay nada configurado, Usar tu propio servidor) en la pestaña Salud, pega la URL de producción en URL del webhook y toca Agregar webhook. En la página que se abre, toca Generar en Secreto de firma HMAC (opcional), copia el secreto con Copiar secreto para el paso siguiente y toca Guardar.
Comprueba la firma en un nodo Code
Cada petición lleva X-Signature: sha256=<hex>, el HMAC-SHA256 del cuerpo en bruto con tu secreto como clave. Agrega un nodo Code en JavaScript, en el modo Run Once for All Items:
const crypto = require('crypto');

// The secret as the app shows it. Use it as text: don't hex-decode it.
const SECRET = 'paste-the-secret-from-the-app';

const item = $input.first();
const raw = await this.helpers.getBinaryDataBuffer(0, 'data');
const expected = Buffer.from(
  'sha256=' + crypto.createHmac('sha256', SECRET).update(raw).digest('hex')
);
const presented = Buffer.from(item.json.headers['x-signature'] || '');
const valid = presented.length === expected.length &&
  crypto.timingSafeEqual(presented, expected);

return [{ json: { valid, payload: valid ? JSON.parse(raw.toString('utf8')) : null } }];- El HMAC se calcula sobre
raw, los bytes que firmó la app. Calcularlo sobrebodyserializado de nuevo da una cadena distinta, y la comprobación falla. - n8n entrega los nombres de los encabezados en minúsculas, así que el encabezado es
x-signature. timingSafeEqualcompara en tiempo constante y lanza un error con entradas de longitudes distintas, así que la comprobación de la longitud va primero.- Cualquiera que pueda abrir el workflow puede leer el secreto en el código. Si eso importa, la referencia del payload muestra la misma comprobación con un nodo Crypto, que guarda el secreto en una credencial de n8n.
Después agrega un nodo If con una sola condición: el booleano {{ $json.valid }} es verdadero.
Responde antes de la parte lenta
Termina cada rama del nodo If en su propio nodo Respond to Webhook, con Respond With en No Data. En Options, pon Response Code en 204 en la rama true y en 401 en la rama false.
- 204. La app cuenta cualquier 2xx como entregado. Los nodos que van después del nodo Respond to Webhook se ejecutan igualmente, con el mismo elemento.
- 401. La app no lo reintenta. Guarda el payload, y los siguientes, en su cola de salida y los entrega cuando los secretos coinciden.
- 500. Si el workflow falla antes de que se ejecute un nodo Respond to Webhook, n8n responde 500. La app lo intenta 3 veces en total y después guarda el payload para la siguiente sincronización.
Convierte el payload en filas
Después del 204, un segundo nodo Code convierte el payload en un elemento por registro:
const p = $input.first().json.payload;
if (!p || p.test) return [];

const rows = [];
for (const [type, value] of Object.entries(p)) {
  if (type === 'deleted_records' || !Array.isArray(value)) continue;
  for (const r of value) {
    if (!r || !r.uuid) continue; // daily totals and buckets carry no uuid
    rows.push({ json: {
      type,
      uuid: r.uuid,
      source: r.source ?? null,
      time: r.time ?? r.start_time ?? r.session_end_time ?? null,
      data: r,
    } });
  }
}
return rows;
Un Enviar prueba desde la app no da ninguna fila, así que no se ejecuta nada después de este nodo. Las series que pones a 1, 5 o 15 minutos o por hora en Resolución de datos llegan como intervalos sin uuid y aquí se omiten: para este workflow, deja Resolución de datos en cada registro, o guarda los intervalos en una tabla propia con la serie y bucket_start como clave.
Guárdalo en Postgres, sin duplicados gracias al uuid
El mismo registro puede llegar más de una vez: después de un reintento, cuando su fuente lo edita y en cada backfill, el envío de todo tu historial anterior. Usa como clave de la tabla type y uuid, ambos como text:
CREATE TABLE health_records (
  type   text NOT NULL,
  uuid   text NOT NULL,
  source text,
  time   timestamptz,
  data   jsonb NOT NULL,
  PRIMARY KEY (type, uuid)
);
Agrega un nodo Postgres con la operación Execute Query:
INSERT INTO health_records (type, uuid, source, time, data)
VALUES ($1, $2, $3, $4::timestamptz, $5::jsonb)
ON CONFLICT (type, uuid) DO UPDATE
SET source = EXCLUDED.source, time = EXCLUDED.time, data = EXCLUDED.data;
En Options, agrega Query Parameters con esta expresión:
{{ [ $json.type, $json.uuid, $json.source, $json.time, JSON.stringify($json.data) ] }}- Pasa los valores como Query Parameters, nunca como
{{ }}dentro del SQL. n8n pega una expresión en el SQL como texto sin más, así que una comilla en un valor rompe la consulta. - La clave es
typemásuuid, nouuidsolo. Las muestras de frecuencia cardíaca y de temperatura de la piel tienen unuuidcomo<record id>#<epoch ms>, y un iPhone envía una misma muestra de energía activa tanto enactive_caloriescomo entotal_calories. - Desde Android, un registro editado llega con el mismo
uuidy valores nuevos, y el upsert sustituye la fila antigua. Apple Health no edita en el sitio: una edición llega como un borrado y un registro nuevo.
Aplica deleted_records
Un registro borrado en Health Connect o en Apple Health aparece en el deleted_records de un payload posterior, con su type y su uuid. Un tercer nodo Code, también después del 204:
const p = $input.first().json.payload;
return (p?.deleted_records ?? []).map(d => ({ json: { type: d.type, uuid: d.uuid } }));
Después, un nodo Postgres con Execute Query y los Query Parameters {{ [ $json.type, $json.uuid ] }}:
DELETE FROM health_records
WHERE type = $1 AND (uuid = $2 OR starts_with(uuid, $2 || '#'));
La segunda mitad borra las muestras de un registro de frecuencia cardíaca o de temperatura de la piel de Android. Desde un iPhone, un borrado de sueño nombra una fase de la noche, no la noche, así que esta consulta deja la noche donde está. De un tipo que aparece en deletions_unavailable no se puede responder en esa sincronización: lanza un backfill desde la app para conciliarlo.
Una vez que los registros están en Postgres, un modelo puede leerlos mediante un rol de solo lectura y un servidor MCP: Health Connect y Apple Health por MCP explica esa ruta. Si prefieres no montar el almacenamiento tú mismo, el receptor de el stack Life Dashboard elimina duplicados y borra de la misma manera, con dashboards, una API de solo lectura y un servidor MCP encima.
Google Sheets o Telegram como alternativa
Una fila por día en Google Sheets. Un nodo Code después del 204 toma los totales diarios, que cuentan un paseo una sola vez aunque lo hayan registrado tanto el teléfono como el reloj:
const p = $input.first().json.payload;
return (p?.daily_totals ?? []).map(d => ({ json: d }));
Después, un nodo Google Sheets con Append or Update Row, una hoja con las columnas date, steps, distance_meters, active_calories y total_calories, y date como la columna de coincidencia. La fila de hoy es un total acumulado y se actualiza con cada sincronización. En un día sin datos de un tipo, su campo no aparece.
Un mensaje de Telegram por cada peso nuevo. Después del nodo de registros, un nodo Filter conserva los elementos en los que {{ $json.type }} es weight. Un nodo Remove Duplicates con Remove Items Processed in Previous Executions, Keep Items Where en Value Is New y {{ $json.uuid }} como el valor con el que detectar duplicados evita un segundo mensaje cuando el mismo pesaje vuelve a llegar en un backfill. Después, un nodo Telegram con Send Message y el texto Weight: {{ $json.data.kilograms }} kg.
Samsung Health, Garmin y Apple Health en un solo workflow
- El
sourcede cada registro es el nombre de paquete de la app que lo escribió, comocom.sec.android.app.shealthpara Samsung Health,com.garmin.android.apps.connectmobilepara Garmin Connect ocom.fitbit.FitbitMobilepara Google Health. Filtra por él para encaminar una sola marca. - El
sourcede nivel superior eshealth_connectdesde Android yhealthkit_iosdesde un iPhone. En un iPhone, elsourcede un registro es el nombre que Apple Health da a la app o al dispositivo. - La variabilidad de la frecuencia cardíaca (HRV) es RMSSD desde Android y SDNN desde un iPhone, bajo la misma clave. Si los dos teléfonos envían a este workflow, guarda el
sourcede nivel superior con cada registro para que las dos queden separadas. - Qué tipos escribe cada app, y cuáles se guarda, está en Tipos de datos de Health Connect, app por app.
Limitaciones
- n8n no puede pedirle al teléfono un intervalo de fechas. Inicia un backfill en el teléfono, desde 30 días hasta Todo el historial, con Enviar historial, en Qué enviar dentro de la pestaña Salud.
- Como el 204 sale primero, dos payloads pueden guardarse al mismo tiempo. Los payloads llevan además un
sequenceque solo aumenta: Health Connect a un webhook explica cómo usarlo cuando el orden importa, por ejemplo paradaily_totals. - El tiempo de pantalla llega como un payload propio con
"source": "screen_time", desde las URL de la pestaña Tiempo de pantalla. No tieneuuidde registro, así que el nodo de registros de arriba lo omite.
Life Dashboard
Instala la app, pon en ella la URL de producción de tu workflow publicado y toca Enviar prueba. La referencia del payload tiene la misma comprobación con un nodo Crypto.

4,99 €, pago único, en Google Play: la forma más cómoda, con actualizaciones automáticas, y así apoyas el desarrollo.
O gratis, la misma app con la misma clave de firma: APK en GitHub · Obtainium · F‑Droid

Consigue la app para Android n8n en la referencia del payload
Las apps de código abierto que usa esta guía, para Android y iPhone. Sin cuenta y sin nube. Más sobre Android y iPhone.
Preguntas frecuentes
¿Funciona esto en n8n Cloud?
Sí. La URL de producción de un workflow publicado es HTTPS pública, y n8n Cloud ofrece el módulo crypto al nodo Code. n8n autoalojado necesita NODE_FUNCTION_ALLOW_BUILTIN=crypto para el mismo código.
¿Por qué falla la comprobación de la firma en cada petición?
Normalmente por una de tres cosas: Raw Body está desactivado, así que no hay ningún data binario sobre el que calcular el hash; el HMAC se calcula sobre el body interpretado en lugar de sobre los bytes en bruto; o el secreto de n8n es distinto del de la app. Copia el secreto otra vez y úsalo como texto sin más.
¿Puedo prescindir de la firma?
Sí. Sin un secreto, la app no envía ningún X-Signature. Protege la URL de otra forma, por ejemplo con Header Auth en el nodo Webhook y el mismo encabezado en Encabezados, en la página de esa dirección dentro de la app.
¿Llegan a n8n los datos de Samsung Health?
Sí, una vez que Samsung Health los comparte con Health Connect: pasos, ejercicio, sueño con sus fases, frecuencia cardíaca, presión arterial, peso y más. Samsung Health no comparte con Health Connect la variabilidad de la frecuencia cardíaca ni la frecuencia cardíaca en reposo, así que esas no llegan.
¿Puedo ver un payload antes de construir el workflow?
Sí. Vista previa del payload, en Qué enviar dentro de la pestaña Salud de la app, muestra lo que enviaría la siguiente sincronización. En n8n, la URL de prueba con Listen for Test Event muestra una petición real en el editor.